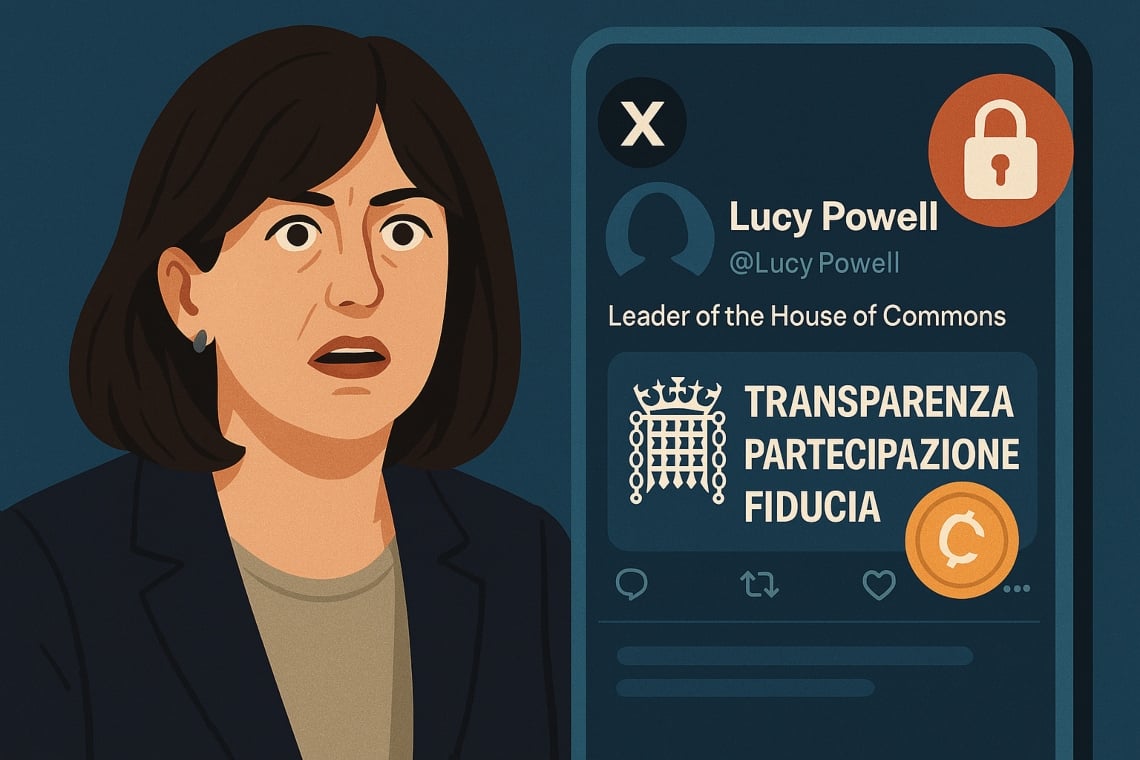
Comprometida la cuenta X de Lucy Powell, Líder de la Cámara de los Comunes del Reino Unido, esta semana en un hackeo crypto informático que rápidamente atrajo la atención.
Una oleada de mensajes promovía una supuesta criptomoneda vinculada a la Cámara de los Comunes, engañando a los usuarios con eslóganes como “Transparencia, participación, confianza” y acompañada incluso por el emblema oficial de la Cámara.
Índice
Un hack crypto perfectamente orquestado en perjuicio de Lucy Powell
El ataque ocurrió el martes, cuando el perfil X (ex Twitter) de Ms Powell, verificado y que contenía referencias a su posición en el liderazgo del Parlamento, comenzó a publicar contenido engañoso.
Se trataba de una campaña que promovía una criptomoneda conectada ficticiamente a la Cámara de los Comunes. En específico, descrita como una innovadora moneda digital pensada para “llevar el poder del pueblo a la blockchain”.
Las publicaciones, eliminadas poco después de su aparición, incluían imágenes que simulaban una cierta oficialidad, utilizando símbolos parlamentarios institucionales.
Según los investigadores, el intento era parte de un esquema conocido en el mundo de las criptomonedas como “pump and dump”.
Para aclarar la naturaleza de la estafa intervino Luke Nolan, investigador senior en CoinShares, una empresa especializada en activos digitales. Su comentario confirmó las sospechas: el esquema era un ejemplo clásico de manipulación del mercado:
“El pump and dump es un mecanismo fraudulento en el que quien crea una criptomoneda infla artificialmente su valor atrayendo inversores, para luego vender en masa las acciones, dejando a quienes compraron con un activo sin valor.”
En palabras simples, los estafadores lanzan una moneda virtual, compran una porción significativa al lanzamiento, esperan que otros la compren fascinados por una supuesta legitimidad.
Finalmente la revenden rápidamente, embolsándose la ganancia y generando una caída del valor para todos los demás inversores.
En el caso específico de la estafa “Commons Coin”, habría habido apenas 34 transacciones totales, con una ganancia estimada de alrededor de 225 libras (300 dólares).
Una cifra modesta, probablemente debido a la rápida eliminación de las publicaciones engañosas.
Antecedentes ilustres: la estafa no es un caso aislado
No es la primera vez que una figura pública es víctima de este tipo de estafa. En enero, un incidente similar involucró a Laura Kuenssberg, conocida periodista política de la BBC. También su cuenta X había sido violada para promover falsamente una criptomoneda atribuida a la BBC.
Un esquema ya recurrente: aprovechar los nombres y la autoridad de entidades o personajes reconocidos para conferir credibilidad a productos inexistentes.
Situaciones de este tipo evidencian una creciente sofisticación por parte de los ciberdelincuentes al atacar objetivos de alta visibilidad y aprovechar las redes sociales para difundir estafas de tipo económico.
Un portavoz de Lucy Powell ha confirmado la violación, subrayando cómo “la cuenta personal de Powell fue hackeada esta mañana”.
La persona ha aggiunto che se han tomado medidas inmediatas para restablecer el control sobre la cuenta y “eliminar las publicaciones engañosas”.
También un portavoz oficial de la Cámara de los Comunes intervino, aclarando que “no existe ninguna criptomoneda asociada a la Cámara de los Comunes”.
La declaración ha reafirmado el compromiso del Parlamento británico en la protección de la seguridad informática. Añadiendo además que se proporcionan directrices a los miembros y a los usuarios para gestionar de manera segura su actividad digital.
Sin embargo, para garantizar la seguridad del sistema parlamentario y prevenir violaciones similares, no se han divulgado más detalles sobre las medidas de ciberseguridad internas.
Las implicaciones: credibilidad en riesgo y alerta para los usuarios
El episodio, aunque gestionado rápidamente, plantea interrogantes relevantes sobre la seguridad de las cuentas verificadas y sobre el impacto que ataques similares pueden tener en la credibilidad de las instituciones públicas.
La asociación fraudulenta entre una criptomoneda y una institución prestigiosa como la Cámara de los Comunes socava la confianza pública y puede empujar a usuarios desprevenidos a realizar inversiones riesgosas.
A pesar de que la ganancia económica del estafador en este caso fue limitada, el episodio representa un ejemplo concreto de cómo la propaganda digital puede ser utilizada para manipular la opinión pública y provocar daños financieros reales.
Cada vez más, las plataformas digitales se transforman en un campo de batalla virtual donde las figuras públicas son blanco de estrategias sofisticadas.
Los eventos recientes recuerdan a usuarios, políticos e instituciones la importancia de una vigilancia constante sobre su propia seguridad informática y de la formación sobre el reconocimiento de las estafas en línea.
Por el momento, el caso Powell se cierra con consecuencias limitadas, pero sigue siendo una señal de alarma para el futuro.
En una era en la que la identidad digital es parte integrante de la vida política, la protección de las credenciales personales no es solo una medida tecnológica, sino un elemento estratégico para la estabilidad democrática.