
En India, la violación de seguridad en CoinDCX del 19 de julio llevó al arresto de su ingeniero de personal después del robo de $44 millones en activos digitales.
Índice
¿Cómo ocurrió el robo de 44 millones en CoinDCX?
La noche entre el 18 y el 19 de julio un acceso no autorizado afectó los sistemas de CoinDCX. Un actor desconocido transfirió primero 1 USDT a un monedero externo, luego procedió al verdadero golpe: $44 millones movidos a seis monederos diferentes. Fuentes internas confirman que el ataque se habría desarrollado aprovechando las credenciales de Rahul Agarwal, ingeniero contratado desde mayo de 2023 y promovido a ingeniero de personal en abril de 2025.
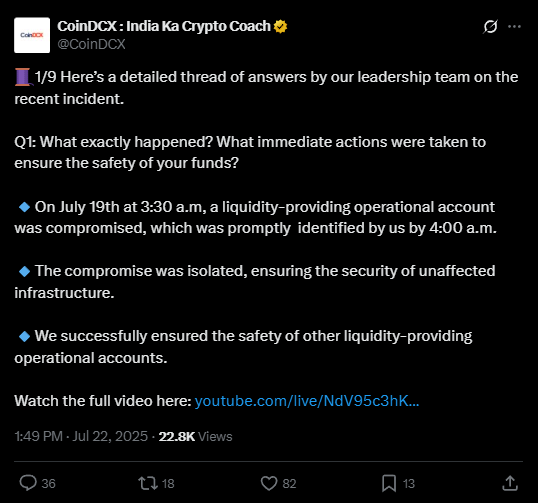
La operación fue posible gracias a la instalación de malware en el portátil empresarial de Agarwal, presumiblemente oculto en archivos provenientes de actividades laborales colaterales. CoinDCX de hecho ha reconstruido que el empleado había sido contratado como freelance para cuatro clientes privados, a pesar de la política que prohíbe usos extra de los dispositivos empresariales.
¿Quién es Rahul Agarwal y por qué la policía lo ha arrestado?
Rahul Agarwal, 30 años, trabajaba como ingeniero DevOps para CoinDCX durante más de dos años, con sede en Bengaluru. Su promoción a ingeniero de personal era muy reciente, pero la policía lo detuvo en las horas posteriores al caso.
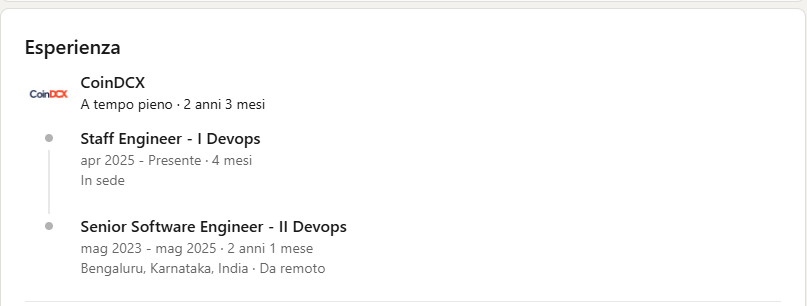
Los investigadores han incautado su laptop del trabajo y han iniciado registros digitales. Agarwal ha negado cualquier implicación directa en el robo, pero ha admitido haber utilizado la computadora de la empresa para actividades extra, fundamental para la compromisión mediante social engineering.
CoinDCX, a través del CEO, no ha confirmado públicamente el arresto, pero ha emitido una nota en la que explica que las investigaciones sobre un sofisticado ataque social están todavía en curso e impiden declaraciones más específicas a la prensa.
¿Qué sucedió técnicamente? ¿Por qué es un caso sin precedentes?
Según lo recopilado por Neblio Technologies, operador de CoinDCX, el ataque aprovechó una técnica “clásica” de ingeniería social: los criminales convencieron a Agarwal de instalar un software dañino, probablemente a cambio de un falso servicio freelance o mediante un correo electrónico de phishing. Posteriormente, el malware dio pleno acceso a una cuenta de servidor interna dedicada a la liquidez hacia otro exchange.
El exchange ha explicado que ningún fondo de los usuarios ha sido tocado; la pérdida concierne a reservas empresariales para la gestión de la liquidez inter-exchange. Sin embargo, el daño reputacional y la cifra en juego representan una advertencia significativa sobre cuán hackeable puede ser incluso un operador importante.
¿Cuáles son las implicaciones para CoinDCX, usuarios y sector crypto?
Según el CEO de CoinDCX, esta crisis destaca el altísimo riesgo de ataques dirigidos a los empleados, a menudo subestimado.
“Muchas de las amenazas más modernas apuntan a ingenieros y administradores de sistemas, no solo a las estructuras informáticas centralizadas,”
ha dichiarato. La violación no ha comprometido las posiciones crypto de los usuarios, pero ha afectado recursos usados para la gestión de la plataforma (por ejemplo, intercambios entre exchange).
Según CoinDCX, las consecuencias serán vastas: revisión de todas las políticas de TI, suspensión temporal de algunas funcionalidades y, ciertamente, una fase de reacreditación de los recursos perdidos. Si se confirma la exclusiva vía malware-social engineering, se tratará de un precedente para todo el ecosistema crypto indio.
¿Qué dice CoinDCX después del robo de 44 millones?
La comunicazione ufficiale es extremadamente cauta. El equipo de seguridad del exchange ha iniciado, en colaboración con las autoridades, auditorías internas masivas e investigaciones sobre las responsabilidades individuales y de proceso. La empresa ha subrayado que las claves privadas y los activos de los usuarios siempre han permanecido protegidos, aunque lo sucedido obliga a todo el sector a “repensar radicalmente” las estrategias de defensa contra los riesgos humanos.
Según lo informado por el CEO:
“el ataque es de alta complejidad y sigue una tendencia internacional de violaciones inducidas mediante ingeniería social y gestión imprudente de los puestos de trabajo.”
¿Cómo se están moviendo las autoridades y cuáles son los riesgos futuros?
Policía de la Ciudad de Bengaluru y representantes de Neblio están todavía analizando los dispositivos incautados. No hay conexiones directas entre Agarwal y los hackers en este momento, pero la cadena de acceso comprometida se origina en la actividad no autorizada en la laptop del empleado. Se ha abierto un informe oficial por robo agravado y acceso no autorizado a los sistemas informáticos bancarios.
En el plano sistémico, este caso obliga a los exchange a revisar: permisos, monitoreo, políticas de dispositivos y hábitos de sus propios equipos, con especial atención a actividades freelance, plug-in, extensiones y archivos compartidos con los empleados. Una alerta que también influye en las nuevas reglas de compliance requeridas por el gobierno indio.
Qué sucede ahora: impacto, perspectivas y tensión en el mundo crypto
El futuro de CoinDCX sigue dependiendo de los resultados de la investigación y, sobre todo, del impacto reputacional en los usuarios. A corto plazo, ningún fondo de usuario parece comprometido, pero la disminución de la confianza podría llevar a movimientos masivos hacia otros servicios. El sector crypto ahora debe enfrentar el riesgo «humano» como principal vector de ataque. El caso CoinDCX desplaza el enfoque de los sistemas automáticos a los individuos y los procesos.
Será interesante ver – y las autoridades lo saben – qué políticas reforzarán los exchange y empresas DeFi después de esta ola de ingeniería social masiva. Sigue las evoluciones, tanto en el perfil X oficial como en los principales canales de Telegram para actualizaciones y profundizaciones.



