Los desarrolladores que crean agentes autónomos avanzados ahora tienen una nueva opción, ya que Alibaba lanza el opensandbox ai sandbox para unificar los flujos de trabajo de ejecución segura, navegación y entrenamiento.
Índice
Alibaba lanza OpenSandbox bajo Apache 2.0
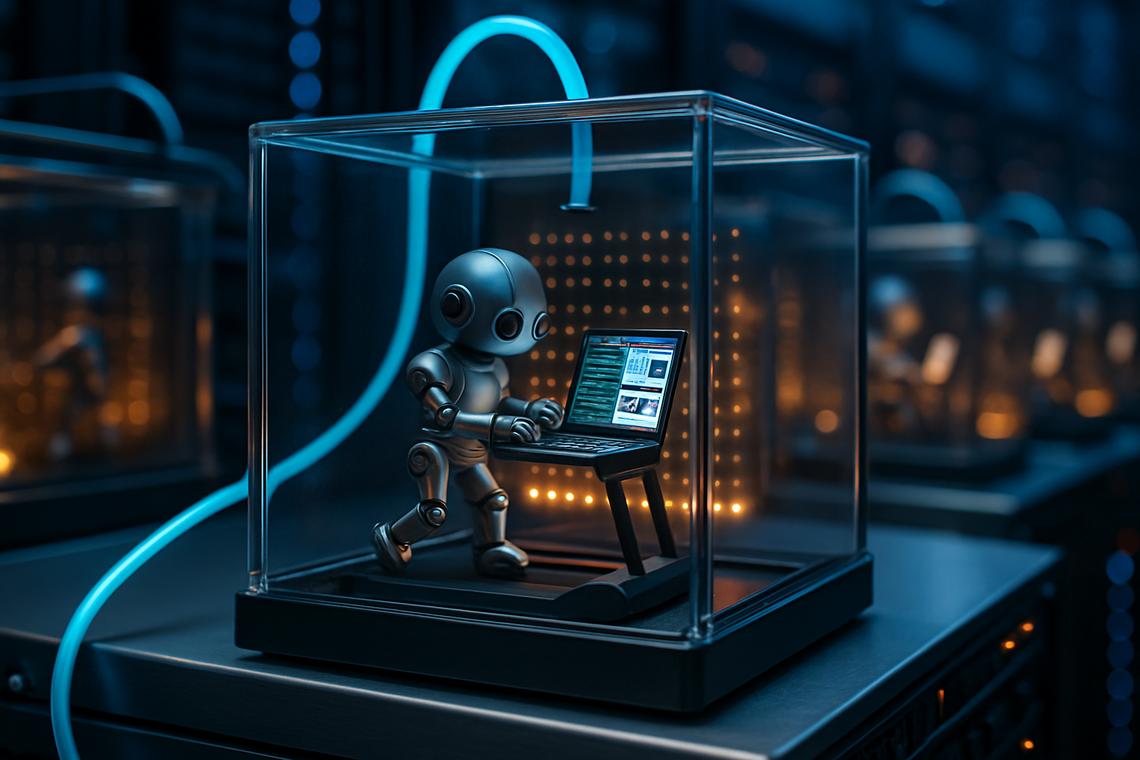
Alibaba ha introducido OpenSandbox, una plataforma de ejecución de código abierto lanzada bajo la licencia Apache 2.0 el 3 de marzo de 2026. El sistema ofrece a los agentes de IA entornos seguros y aislados para la ejecución de código, navegación web y entrenamiento de modelos, todo expuesto a través de una API unificada. Además, está construido sobre la misma infraestructura interna que Alibaba utiliza para cargas de trabajo de IA a gran escala.
El proyecto tiene como objetivo estandarizar la capa de ejecución de la pila de agentes de IA a través de lenguajes de programación y proveedores de infraestructura. Dicho esto, los desarrolladores pueden ejecutar agentes de manera consistente, ya sea que estén creando prototipos localmente o orquestando trabajos distribuidos en la nube.
Cerrando la brecha en los flujos de trabajo agénticos
Construir un agente autónomo generalmente implica dos partes: el cerebro, que suele ser un modelo de lenguaje grande, y las herramientas, como el acceso web, I/O de archivos o ejecutores de código. Sin embargo, proporcionar un entorno de ejecución seguro a menudo ha significado configurar manualmente Docker, ajustar el aislamiento de red o depender de APIs de terceros.
OpenSandbox aborda esta brecha al proporcionar a los agentes una capa estandarizada y segura donde pueden ejecutar código arbitrario o interactuar con interfaces externas sin poner en peligro el sistema anfitrión. Abstrae las decisiones de infraestructura, permitiendo a los desarrolladores pasar de laptops a clústeres de producción utilizando una única superficie de API sandbox unificada.
Arquitectura y diseño centrado en el protocolo
La arquitectura de OpenSandbox está organizada en una pila modular de cuatro capas: la Capa de SDKs, la Capa de Especificaciones, la Capa de Ejecución y la Capa de Instancias de Sandbox. Este diseño separa deliberadamente la lógica del cliente de los entornos de ejecución subyacentes, mejorando la portabilidad y la seguridad del flujo de trabajo agéntico.
En su núcleo, un servidor basado en FastAPI gestiona los ciclos de vida de los entornos aislados a través de los entornos de ejecución de Docker o Kubernetes, con la comunicación estandarizada mediante especificaciones OpenAPI que cubren el ciclo de vida y la ejecución. Además, dentro de cada contenedor aislado, un demonio de ejecución de alto rendimiento basado en Go llamado execd se conecta a los núcleos internos de Jupyter.
Este daemon permite la ejecución de código con estado, la transmisión de salida en tiempo real a través de Server-Sent Events (SSE), y la gestión completa del sistema de archivos. Dicho esto, el enfoque basado en el protocolo garantiza un comportamiento consistente en cualquier imagen base de contenedor, independientemente del lenguaje o sistema operativo.
Capacidades técnicas fundamentales y tipos de sandbox
OpenSandbox está diseñado para ser independiente del entorno, soportando Docker para el desarrollo local y Kubernetes para ejecuciones de producción distribuidas. Este soporte dual permite que una única configuración se escale desde un portátil hasta un clúster sin las desviaciones típicas del entorno.
La plataforma expone cuatro tipos principales de sandbox para cubrir casos de uso comunes de agentes. Además, cada categoría está optimizada para un perfil de carga de trabajo específico, mientras comparte el mismo plano de control subyacente.
Agentes de codificación y entornos centrados en GUI
Las sandboxes de Coding Agents están ajustadas para tareas de desarrollo de software, permitiendo a los agentes escribir, probar y depurar código con sesiones con estado. En paralelo, los GUI Agents ofrecen escritorios completos de VNC, de modo que los agentes pueden interactuar con interfaces gráficas de usuario en un entorno seguro y controlado de forma remota.
Ejecución de código y cargas de trabajo de entrenamiento de RL
El modo de Ejecución de Código ofrece entornos de ejecución de alto rendimiento para scripts específicos o tareas computacionales, útiles para el procesamiento de datos, evaluación o trabajos por lotes. Además, los entornos aislados dedicados a Entrenamiento RL están diseñados para cargas de trabajo de aprendizaje por refuerzo, apoyando bucles de entrenamiento iterativos seguros sin filtrar efectos secundarios al anfitrión.
La API unificada garantiza patrones de interacción consistentes independientemente del lenguaje o tiempo de ejecución. Actualmente, los SDKs están disponibles para Python, TypeScript y Java/Kotlin, con C# y Go explícitamente listados en la hoja de ruta.
Integración con el ecosistema más amplio de herramientas de IA
Un énfasis clave para OpenSandbox es la compatibilidad nativa con los principales frameworks de IA y herramientas de desarrollo. Al insertar una capa de ejecución segura debajo de las pilas existentes, permite a los agentes realizar acciones en el mundo real mientras permanecen contenidos dentro de entornos de ejecución de código en sandbox.
En el lado de la interfaz del modelo, las integraciones incluyen Claude Code, Gemini CLI y OpenAI Codex. Además, los marcos de orquestación como LangGraph y Google ADK (Agent Development Kit) pueden conectarse directamente a la plataforma.
Para la automatización, Chrome y Playwright son compatibles para tareas basadas en navegador, mientras que los escritorios completos de VNC permiten la visualización en vivo, el monitoreo y la interacción. Dicho esto, estas integraciones están diseñadas para mantener las operaciones sensibles dentro de contenedores controlados.
En un flujo de trabajo típico, se podría instruir a un agente para extraer datos de un sitio web y luego entrenar un modelo de regresión lineal dentro de una única sesión aislada. Podría utilizar Playwright browser automation para navegar por las páginas, descargar datos al sistema de archivos del entorno aislado y ejecutar código Python para procesar esos datos, todo sin salir del entorno protegido.
Experiencia del desarrollador, implementación y configuración
El proyecto da una fuerte prioridad a la experiencia del desarrollador, reduciendo la fricción al establecer entornos de ejecución seguros. Configurar un servidor de ejecución local se basa en solo tres pasos principales en la línea de comandos, lo que mantiene el proceso de incorporación sencillo incluso para equipos más pequeños.
Para comenzar, los desarrolladores ejecutan pip install opensandbox-server para instalar los componentes del servidor. A continuación, opensandbox-server init-config genera los archivos de configuración necesarios para el entorno. Finalmente, al iniciar opensandbox-server se arranca el servidor y se expone el endpoint de la API para la interacción con agentes.
Una vez que el servidor está en línea, los equipos pueden utilizar los SDK proporcionados para crear, gestionar y terminar sandboxes de manera programática. Además, este enfoque consolida funcionalidades que anteriormente dependían de la integración de múltiples herramientas para la gestión de archivos, aislamiento de procesos y proxy de red.
De máquinas locales a clústeres sandbox de Docker en Kubernetes
Debido a que OpenSandbox admite tanto los entornos de ejecución de Docker como de Kubernetes, puede escalar desde las laptops de desarrolladores individuales hasta clústeres de nivel empresarial. Esta flexibilidad es fundamental para su promesa de eliminar la deriva de configuración a medida que las cargas de trabajo se trasladan del desarrollo a la producción.
Alibaba posiciona el sistema como una alternativa gratuita y de código abierto a los servicios de sandbox propietarios que pueden cobrar tarifas por minuto o imponer un bloqueo de proveedor. Dicho esto, las organizaciones aún pueden integrar la plataforma con sus pilas de observabilidad y seguridad preferidas.
Las características de interacción de alta fidelidad, que incluyen escritorios VNC completos y una robusta automatización de navegadores, permiten realizar tareas multimodales complejas. Los agentes pueden navegar por interfaces web, operar software de escritorio y orquestar flujos de entrenamiento, todo dentro de un entorno reforzado diseñado para la ejecución segura de agentes.
Implicaciones estratégicas y próximos pasos
Con el sandbox de opensandbox ai, Alibaba está intentando efectivamente definir una capa de ejecución común y abierta para sistemas agénticos. La combinación de un diseño centrado en el protocolo, integraciones de ecosistemas y tiempos de ejecución flexibles lo posiciona como un bloque de construcción candidato para futuras infraestructuras de IA a gran escala.
Además, la licencia Apache 2.0 y el enfoque en estándares abiertos lo hacen atractivo tanto para startups como para empresas que desconfían del bloqueo de proveedores. Los desarrolladores ahora pueden explorar el repositorio, la documentación y los proyectos de ejemplo para evaluar cómo se integra la plataforma en las pilas de IA existentes.
En resumen, OpenSandbox ofrece un entorno de ejecución unificado, seguro y escalable que conecta la experimentación local con la implementación en la nube, al tiempo que admite diversos tipos de agentes, marcos de trabajo y opciones de infraestructura.