La seguridad de la IA hoy en día requiere control humano, identidad de los agentes y aislamiento operativo. Amazon demuestra que, con una IA cada vez más autónoma, las empresas deben reducir los tiempos de respuesta a unos pocos segundos, rastrear cada acción de los agentes y aplicar sistemas de autorización humana para prevenir riesgos y ataques.
Índice
El nuevo paradigma de la seguridad AI
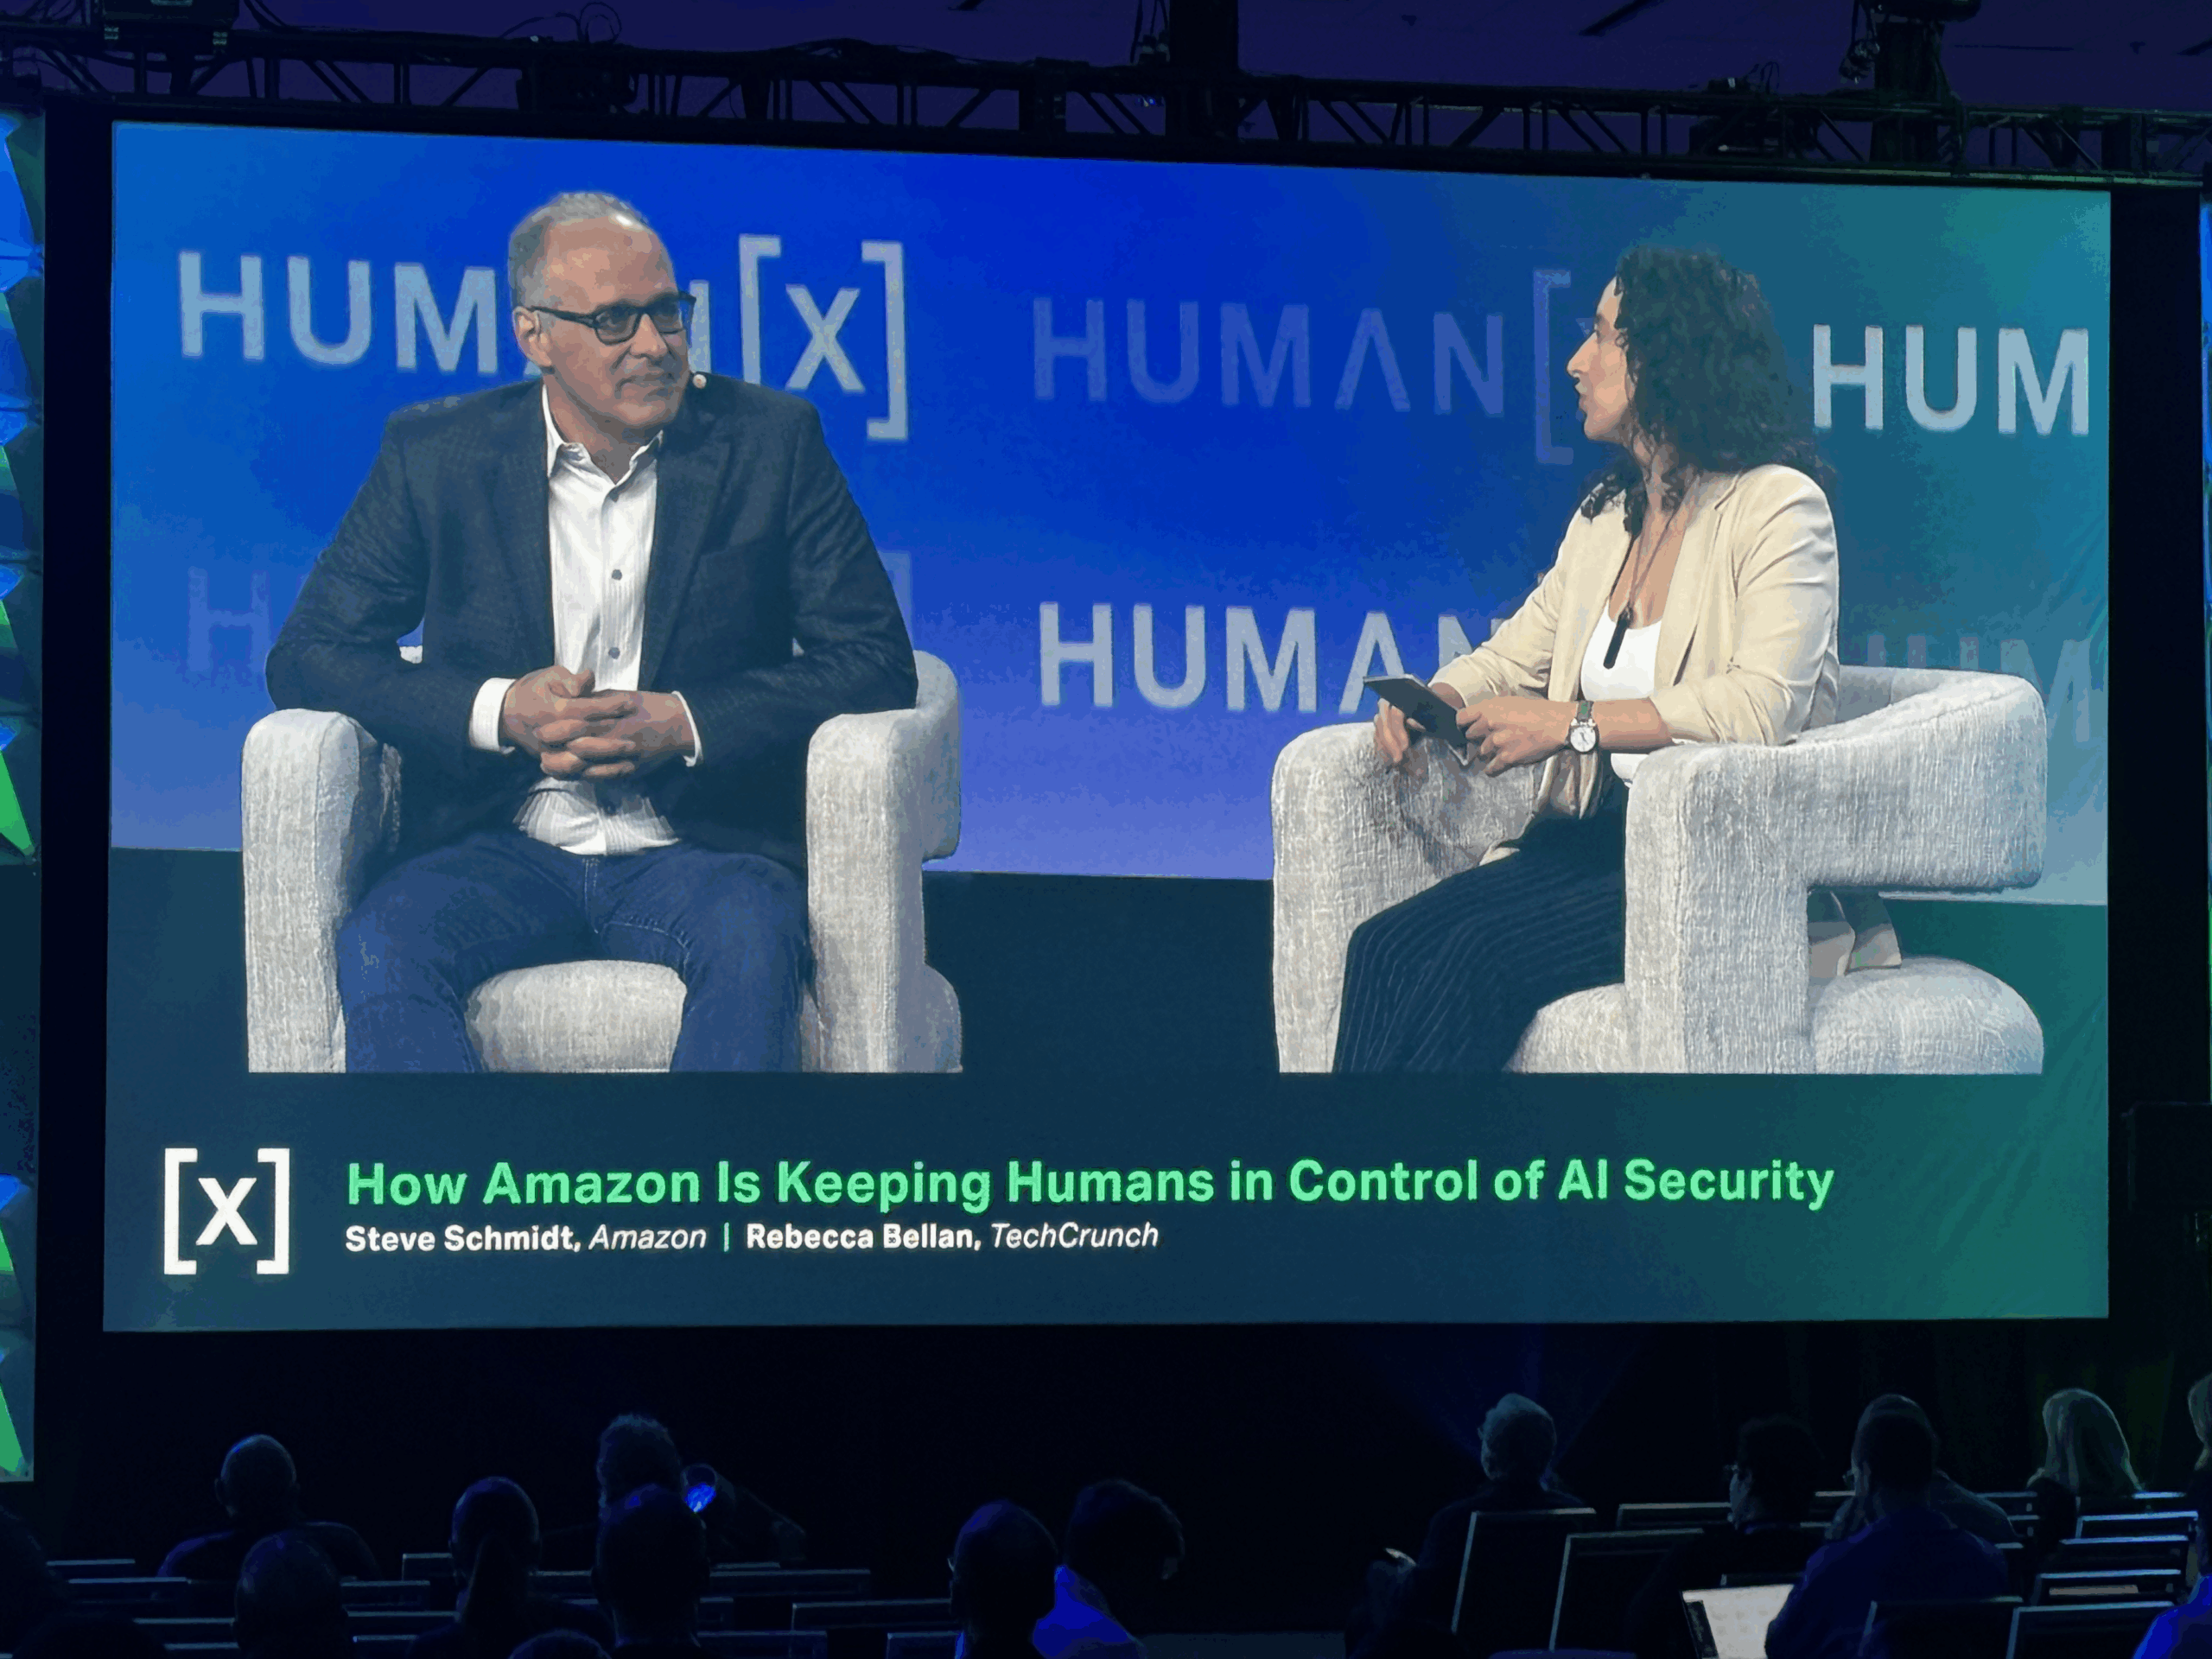
En la HUMAN X Conference, Steve Schmidt explicó un punto crucial: la seguridad de la IA ya no es una cuestión teórica, sino operativa y urgente.
La evolución más concreta es esta:
- los atacantes menos experimentados se vuelven más eficaces gracias a la IA
- los actores avanzados escalan los ataques en múltiples frentes simultáneamente
- el tiempo de respuesta pasa de horas a minutos o segundos
En resumen: la IA acelera todo — ataques, defensa, complejidad.
Esto significa que las empresas ya no pueden confiar en modelos de seguridad tradicionales.
Cómo la IA está cambiando el threat landscape
¿Qué significa realmente?
La IA democratiza las capacidades ofensivas.
Antes existía una jerarquía clara:
- “script kiddies” con habilidades limitadas
- actores estatales altamente sofisticados
Hoy esta diferencia se reduce.
Impacto concreto
- Ataques más frecuentes y a gran escala
- Mayor superficie de ataque
- Necesidad de respuesta casi en tiempo real
Lo más importante es: no solo está aumentando la calidad de los ataques, sino también la velocidad y la cantidad.
El doble riesgo de la seguridad de la IA
Pregunta: ¿qué es más peligroso?
¿Los ataques de IA o el uso interno de la IA?
Respuesta: ambos
Según Schmidt, el riesgo es doble:
- Atacantes más poderosos gracias a la IA
- Nuevos riesgos internos (shadow AI)
Muchos empleados utilizan herramientas de IA sin control central, creando:
- accesos no monitoreados
- exposición de datos sensibles
- pérdida de gobernanza
Este fenómeno se conoce como shadow AI.
Identidad de los agentes: el fundamento de la seguridad AI
Definición clave
Un agente AI es una entidad de software autónoma que actúa en nombre de un usuario o sistema.
Amazon ha introducido un concepto innovador:
asignar una identidad única a los agentes AI
Por qué es fundamental
- Rastreo completo de las acciones
- Auditoría y forense
- Conformidad normativa
En práctica:
“Este humano ha causado que este agente realice esta acción sobre estos datos.”
Implicación estratégica
Las empresas deben tratar a los agentes como:
- usuarios con privilegios
- sistemas auditables
- entidades reguladas
Containerización: controlar la IA en lugar de confiar
Problema
Un agente AI con acceso completo al sistema puede:
- leer todos los datos
- modificar infraestructuras
- causar daños críticos
Solución Amazon
Los agentes deben operar en entornos aislados (contenedores o VM)
Cómo funciona
- cada acción que «sale» del contenedor es rastreada
- los permisos son temporales y limitados
- las solicitudes son validadas por otros modelos
En resumen
La seguridad de la IA moderna se basa en el aislamiento + la observabilidad.
Guardrail y riesgo de manipulación
¿Qué son los guardrail?
Los guardrails son reglas y restricciones que guían el comportamiento de los agentes de IA.
El problema
Si se ven comprometidos, pueden:
- sacar al agente de los límites
- causar acciones perjudiciales
- convertirse en un vector de ataque
👉 Esta es una nueva clase de superficie de ataque.
Insight estratégico
Las empresas deben:
- proteger los guardrails como activos críticos
- garantizar integridad y no manipulación
- validar continuamente el comportamiento de los agentes
Human-in-the-loop: por qué el control humano sigue siendo central
Definición
Human-in-the-loop significa que un humano debe aprobar acciones críticas ejecutadas por sistemas de IA.
Caso Amazon
Sistema de autorización «contingent»:
- 2 personas deben aprobar operaciones sensibles
- autenticación de hardware (FIDO2)
- bloqueo automático sin aprobación
Aplicación a la IA
El mismo principio se aplica a los agentes:
- checkpoints externos al agente
- validación independiente
- imposibilidad de autoautorizarse
Lo más importante es: la IA nunca debe tener control total sobre decisiones críticas.
Seguridad de IA para startups: qué hacer de inmediato
Pregunta: ¿por dónde empezar?
Respuesta operativa
Según Schmidt, las prioridades son:
1. Inventario de los agentes
- qué agentes existen
- dónde están instalados
- qué hacen
2. Verificación de datos
- donde residen
- quién los usa
- cómo se transfieren
3. Etiquetado de datos
- datos sensibles vs no sensibles
- clasificación desde el principio
Esto es fundamental porque:
etiquetar los datos después es extremadamente costoso
4. Aislamiento de los agentes
- contenedor o VM
- acceso limitado
- auditabilidad
El verdadero error a evitar
Muchas empresas piensan:
“Debemos bloquear la IA”
Schmidt es claro:
este enfoque es incorrecto
La estrategia correcta
- aceptar el uso de la IA
- hacerlo visible
- controlarlo
- gobernarlo
En resumen:
no detener la IA, sino hacerla segura.
Tendencia futura: seguridad AI = retroalimentación continua
Un insight clave surgido de la HUMAN X Conference:
👉 la seguridad ya no es “a posteriori”
Nuevo modelo
- retroalimentación inmediata
- validación en tiempo real
- mejora continua
Cada acción se convierte en:
- input para la seguridad
- dato para el entrenamiento
- oportunidades de mejora
Implicaciones estratégicas para las empresas
1. La seguridad se vuelve distribuida
Ya no es solo tarea del CISO:
- cada equipo debe ser responsable
2. La IA incrementa la complejidad operativa
Se necesita:
- visibilidad
- gobernanza
- automatización
3. El control humano sigue siendo central
A pesar de la creciente autonomía:
- las decisiones críticas deben seguir siendo humanas
FAQ – Seguridad AI
1. ¿Qué es la seguridad AI?
La seguridad de la IA es el conjunto de prácticas, tecnologías y procesos que protegen los sistemas basados en inteligencia artificial de abusos, ataques y errores operativos.
2. ¿Por qué la IA aumenta los riesgos de seguridad?
Porque amplifica las capacidades de los atacantes, aumenta la velocidad de los ataques e introduce nuevos vectores internos como agentes autónomos y shadow AI.
3. ¿Cómo se pueden controlar los agentes de IA?
A través de:
- identidades únicas
- containerización
- auditoría de acciones
- human-in-the-loop
4. ¿Cuál es la prioridad para las empresas hoy?
Entender:
- qué agentes están usando
- dónde se encuentran los datos
- qué accesos existen
5. ¿Las startups deben tener un CISO?
No necesariamente. Es más importante que todos en la empresa sean responsables de la seguridad, especialmente en la gestión de datos sensibles.
Conclusión
La seguridad de la IA ya no es opcional.
Es un sistema que combina:
- tecnología (contenedor, identidad, auditoría)
- procesos (autorizaciones, gobernanza)
- cultura (responsabilidad distribuida)
👉 Esto significa que el futuro no es “IA vs humano”, sino:
IA bajo control humano.