
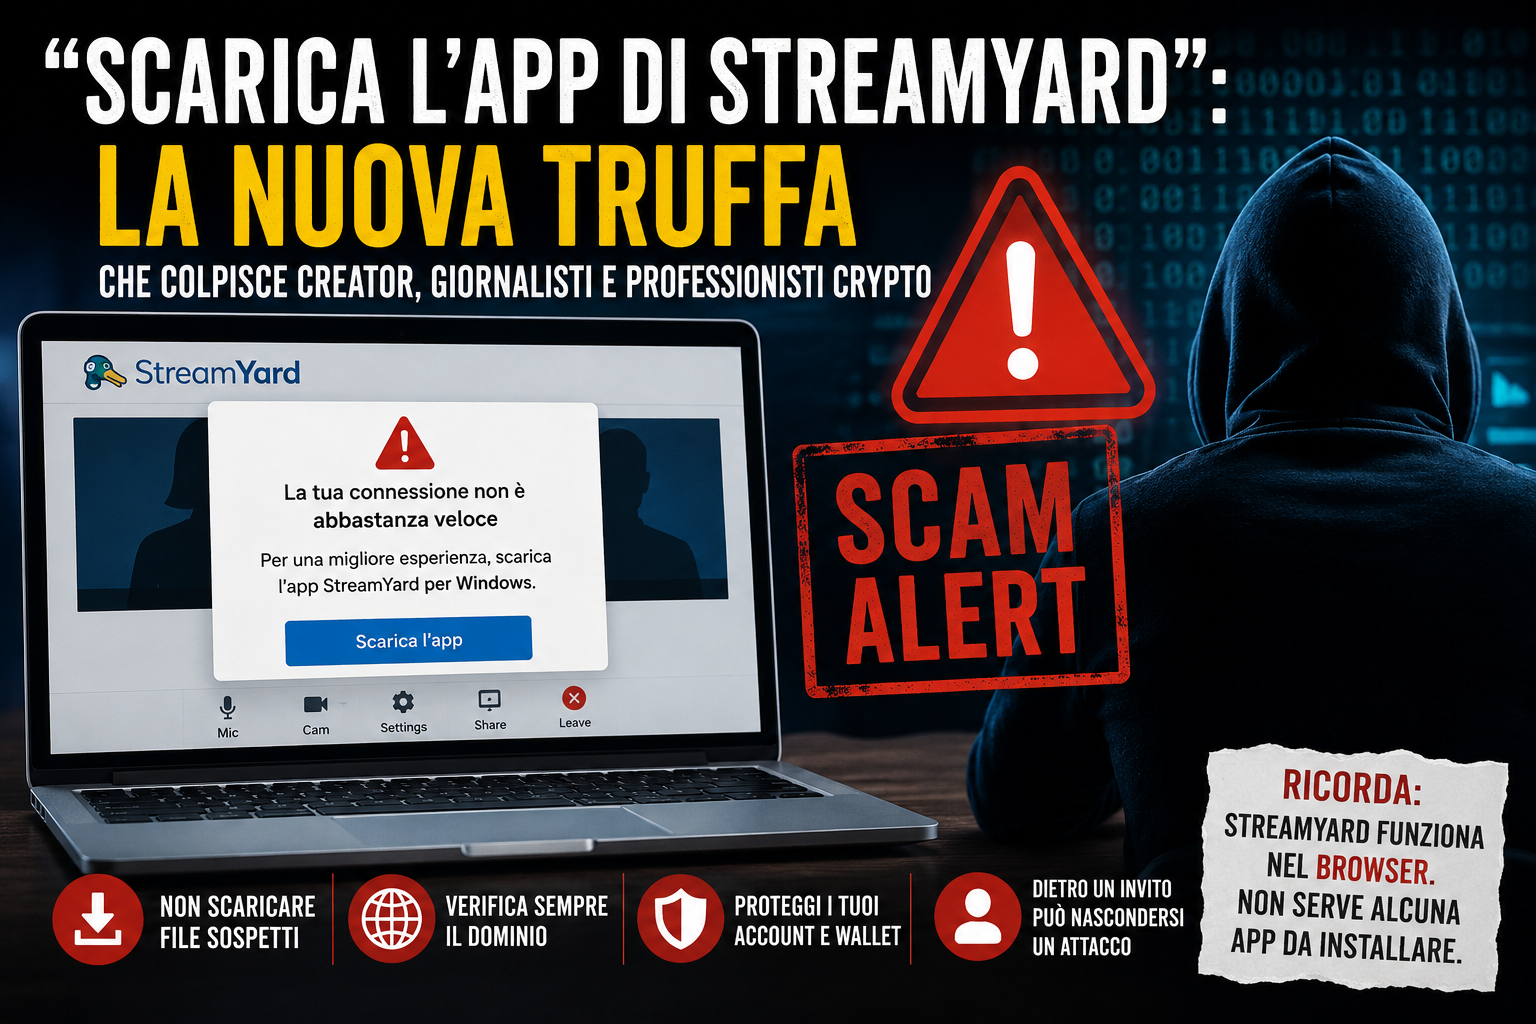
En los últimos meses están aumentando los intentos de estafa online que invitan a descargar la app de Streamyard, utilizando falsas invitaciones a pódcast, webinars y entrevistas para atacar a creadores, periodistas, founders Web3 y profesionales del sector cripto y no solo.
El mecanismo es sencillo: alguien te contacta proponiéndote una entrevista o una participación en un evento aparentemente prestigioso. Luego te envía un enlace de StreamYard para participar en la emisión en directo. Hasta aquí todo normal.
El problema llega después.
Una vez abierto el enlace, aparece un mensaje que afirma que la conexión no es lo suficientemente rápida o que es necesario descargar una supuesta “app de StreamYard», en mi caso para Windows, para continuar.
Y es precisamente aquí cuando salta la señal de alarma.
Índice
¿StreamYard realmente requiere descargar una app?
No. Si te invitan a descargar StreamYard se trata de una estafa.
StreamYard es una plataforma que funciona principalmente vía navegador. Los invitados pueden normalmente participar en live streaming y entrevistas directamente a través de Chrome, Edge u otros navegadores compatibles, sin instalar software de escritorio dedicado.
Y es precisamente este detalle el que hace sospechosas muchas de estas invitaciones.
En el momento en que un supuesto organizador insiste en que se descargue un archivo ejecutable o una “desktop app Windows”, el riesgo de encontrarse ante un intento de phishing o malware se vuelve concreto.
Cómo funciona la estafa de la falsa invitación de StreamYard
El modelo recuerda muchas campañas de ingeniería social ya vistas en el sector cripto. Los estafadores construyen un contexto profesional creíble:
- – invitaciones a pódcast;
- – conferencias online;
- – webinars;
- – entrevistas en medios;
- – colaboraciones con startups;
- – paneles dedicados a IA, blockchain o inversiones.
A menudo los perfiles parecen auténticos:
- – cuentas de LinkedIn bien cuidadas;
- – emails profesionales;
- – sitios reales;
- – logotipos y branding de empresas existentes.
El objetivo sin embargo no es hacer una entrevista. El objetivo es convencer a la víctima de:
- – descargar malware;
- – instalar troyanos;
- – conceder acceso remoto al ordenador;
- – robar credenciales;
- – sustraer wallets cripto o sesiones del navegador.
En muchos casos el falso problema técnico (“la conexión es lenta”, “el navegador no es compatible”, “hace falta la app de escritorio”) sirve únicamente para crear urgencia y bajar el nivel de atención.
Por qué el sector cripto es uno de los más afectados por la estafa
El mundo cripto representa un objetivo ideal para este tipo de ataques.
Founders, periodistas, influencers y business developers participan continuamente en AMA, livestreams, entrevistas, y así sucesivamente.
- Recibir una invitación en StreamYard, Zoom o Google Meet es absolutamente normal en el sector.
Y es precisamente esta normalidad la que los ciberdelincuentes explotan para hacer creíble el ataque.
Además, muchos profesionales cripto guardan wallets conectados al navegador, accesos a exchanges, cuentas sociales de alto valor, credenciales empresariales sensibles.
Un solo malware instalado en el ordenador puede por tanto tener consecuencias enormes.
Las señales que deberían hacer sospechar
Existen varias red flags que no se deben ignorar.
1. Te piden descargar una “app StreamYard para Windows”
Es probablemente la señal más importante.
StreamYard está pensado para funcionar en el navegador. No es necesario instalar software externo para participar como invitado, por lo tanto se trata de una estafa.
2. El dominio no es el oficial
Comprobar siempre la URL completa es fundamental.
El dominio correcto es:
streamyard.com
Hay que desconfiar de direcciones similares como:
streamyard-app.comstreamyardlive.costreamyard-download.net- dominios con guiones o extensiones inusuales.
3. Presión psicológica para caer en la trampa de la estafa en Streamyard
Los estafadores suelen intentar crear prisa:
- “Tenemos que salir en directo enseguida”
- “Quedan pocos minutos”
- “Descarga rápidamente esta herramienta”
- “El navegador no va bien”
La presión sirve para evitar comprobaciones.
4. Organizadores poco verificables
Si:
- el pódcast no existe realmente;
- el canal de YouTube tiene pocos suscriptores falsos;
- no hay episodios anteriores;
- la empresa no tiene presencia real;
entonces es mejor detenerse y comprobar.
Las estafas vía pódcast y webinars están aumentando
En los últimos años muchas campañas de malware han empezado a utilizar herramientas de videoconferencia como cebo.
Ciberdelincuentes y grupos especializados apuntan cada vez más a la creator economy, startups tech y Web3 porque:
- tienen acceso a capitales;
- usan wallets cripto;
- participan a menudo en eventos online;
- trabajan en remoto;
- gestionan comunidades y cuentas sociales de valor.
Las fake interview scam se están volviendo particularmente difundidas también en LinkedIn, X, Telegram, Discord.
Cómo protegerse
Para reducir el riesgo:
- – no descargar archivos ejecutables recibidos durante llamadas o webinars;
- – utilizar solo los sitios oficiales;
- – verificar los dominios;
- – usar navegadores actualizados;
- – evitar instalar software bajo presión;
- – separar el ordenador operativo del que se usa para wallets cripto;
- – activar la autenticación de dos factores en todas partes.
En caso de duda, siempre es mejor interrumpir la llamada y comprobar con calma.
Conclusión
Lo más peligroso de estas estafas es que parecen realistas.
Una invitación a un pódcast o a una emisión en directo hoy es absolutamente normal para quien trabaja en medios, en tech o en el sector cripto. Y es precisamente esta normalidad la que los estafadores están explotando.
Por este motivo, si durante una supuesta entrevista alguien insiste en hacer descargar una “app StreamYard para Windows”, es importante detenerse y comprobar.
Porque muy probablemente no se trata de un problema técnico.
Se trata de un intento de ataque.



