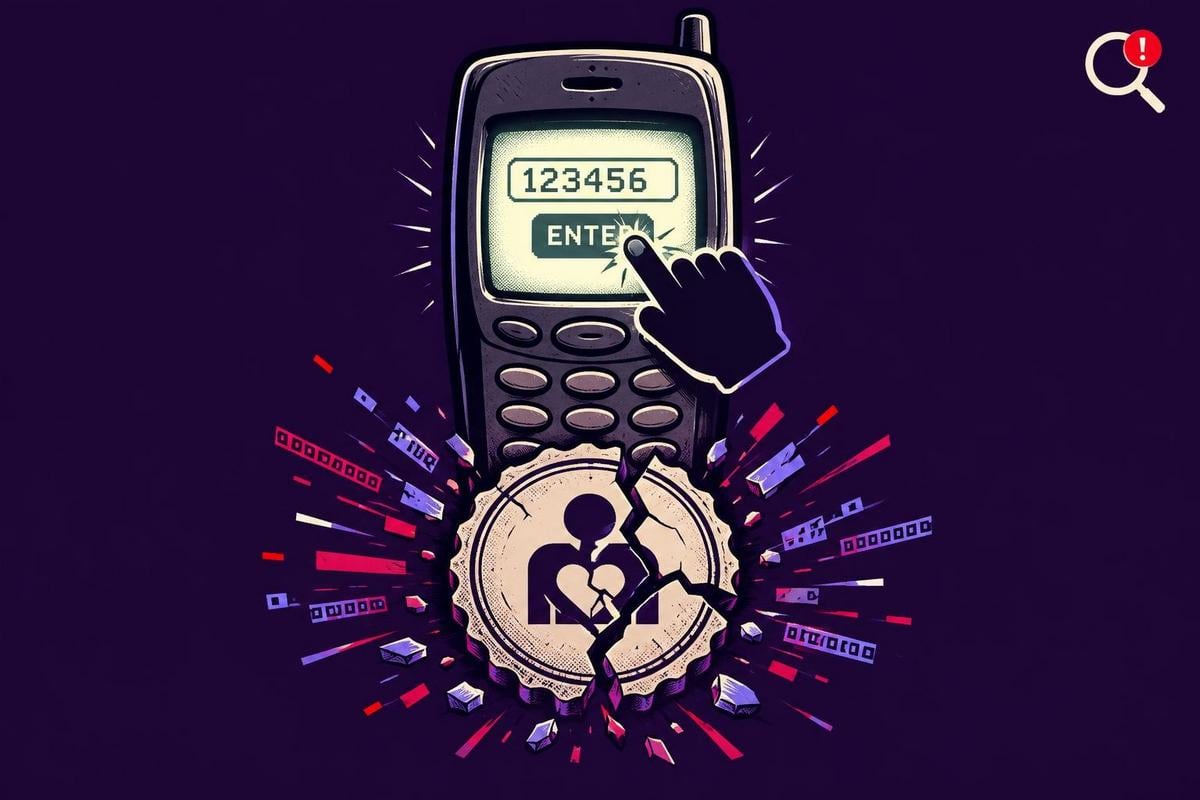
Una persona que afirma ser responsable de la filtración de datos en Dinamarca dice que la contraseña “123456” permitió acceder al registro nacional de población a través de una cuenta de empresa. El gobierno reveló la filtración el 5 de octubre de 2026, confirmando que se había accedido a información perteneciente a 8,8 millones de personas.
Índice
Puntos clave
- Politiken informó de la reutilización de la contraseña en tres o más cuentas de la empresa.
- El atacante realizó 14 millones de búsquedas automatizadas de CPR.
- Una factura que mostraba actividad anómala desencadenó el descubrimiento.
Según The Register, la persona describió haber obtenido acceso a través de la cuenta de una empresa de TI. Politiken informó de que al menos tres cuentas compartían la contraseña, incluida una cuenta de administrador.
La filtración de datos en Dinamarca expuso información del registro de población
La información a la que se accedió incluía nombres, direcciones y números CPR, informó Help Net Security, citando al ministerio. Los atacantes recuperaron información dentro de las categorías que las empresas privadas tenían permiso para consultar.
El registro contiene aproximadamente 11 millones de registros, por lo que la información afectada representa alrededor del 80% del total. El ministerio indicó que el acceso no autorizado excluía los nombres y direcciones protegidos por la protección de nombre y dirección. El identificador CPR de 10 dígitos se utiliza para impuestos, atención sanitaria y banca.
Pays ApS confirma el abuso de acceso autorizado
Pays ApS tenía acceso legítimo al CPR para servicios que incluían la verificación de los registros de clientes empresariales. La directora gerente, Sophie Laursen, confirmó el 9 de octubre de 2026 que alguien había explotado ese acceso.
La administración del CPR describió inicialmente el abuso del acceso legal de una empresa danesa sin nombrar a la compañía. Posteriormente, el sitio web de Pays fue desconectado, y el ministerio indicó que se había cortado el acceso de la empresa al registro.
La detección se produjo 12 días después de que cesara la actividad de búsqueda
Según documentos obtenidos por TV 2, el atacante realizó 14 millones de búsquedas automatizadas durante el periodo del 10 al 20 de septiembre de 2026. La filtración no se descubrió hasta el 2 de octubre de 2026, es decir, 12 días después de que tuvieran lugar las últimas búsquedas registradas.
Según Mikkel Leihardt, quien dirige el ministerio de educación superior y ciencia del gobierno, el inusual aumento de actividad fue detectado por primera vez por un miembro del personal del departamento que revisaba una factura vinculada a Pays.
Autoridades notificadas y revisión de seguridad solicitada
Datatilsynet, la autoridad de protección de datos de Dinamarca, recibió la notificación el 4 de octubre de 2026. El gobierno hizo público el incidente al día siguiente.
Help Net Security informó de que la autoridad abrió un caso para examinar el incidente y la responsabilidad en el tratamiento de los datos afectados. La policía también estaba investigando junto con otras autoridades.
La ministra de Investigación, Educación y Digitalización, Christina Egelund, dijo que ya se habían iniciado iniciativas de prevención y que había solicitado una revisión exhaustiva de la seguridad del CPR. También informó al Comité de Empresa y Digitalización del Parlamento.
Artículo elaborado con la ayuda de inteligencia artificial y revisado por el equipo editorial.