El 16 de noviembre de 2026, unos hackers aprovecharon un fallo en el software de Optimizely para exponer a los visitantes de 178 sitios importantes a robos de criptomonedas mediante malware.
Los atacantes no vulneraron los sitios uno por uno: pasaron por un proveedor común. Entre las organizaciones implicadas aparecen HSBC, Ledger, Salesforce y la BBC.
Índice
Puntos clave
- Un error en el procedimiento de registro de Optimizely permitió alterar los scripts de los clientes.
- El malware cambiaba las direcciones de los wallets en nueve redes de criptomonedas.
- Optimizely cerró la vía vulnerable, aplicó una corrección y avisó a los clientes implicados.
Un solo fallo, 178 organizaciones implicadas
La brecha alcanzó a 178 organizaciones porque el código malicioso viajaba dentro del software de un proveedor compartido, no desde los servidores de cada sitio. El investigador de seguridad Scott Helme y su equipo identificaron 188 archivos JavaScript de Optimizely infectados, tras analizar 1.611 scripts.
El software de Optimizely sirve a las empresas para probar diseños y textos de las páginas. Cuando un visitante abre una de estas páginas, su navegador ejecuta automáticamente el código incorporado.
Las organizaciones afectadas van desde las finanzas a la tecnología, de los medios de comunicación a otros sectores. Además de HSBC, Ledger (fabricante de hardware wallet), Salesforce y la BBC, también se han visto afectados Zoom, GitLab, KLM, Air France, Bitly y UNICEF USA.
En la investigación de Helme, seis entidades operan en el ámbito de las criptomonedas o el trading: Ledger, IG Group Holdings Plc, Coinpass de OANDA, Interactive Investor, TMS Brokers y Betashares. Otras 32 son bancos y entidades financieras.
Robos de criptomonedas mediante malware y skimming de tarjetas
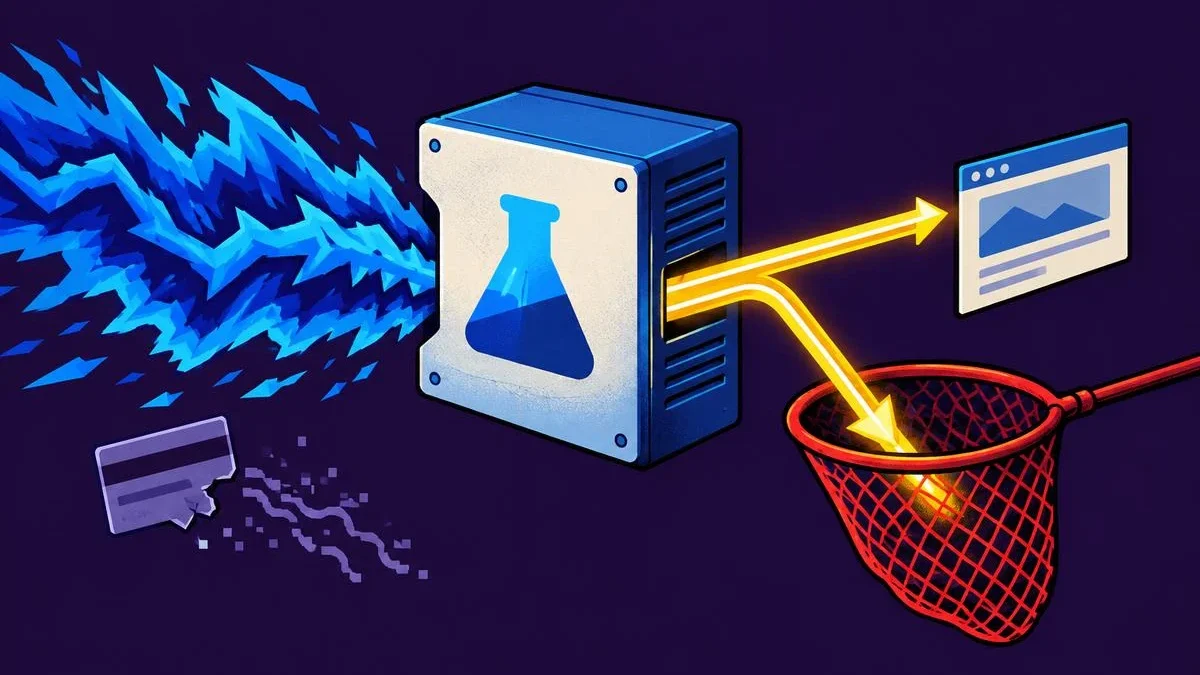
El código buscaba en las páginas las direcciones de los wallets de criptomonedas y las sustituía por destinos controlados por los atacantes. El objetivo eran Bitcoin, Ethereum, Solana, Tron y otras cinco redes.
Las direcciones se cambiaban tanto en los campos de los formularios como en el texto copiado en el portapapeles de los visitantes. Quien pegaba la dirección sustituida en un wallet y autorizaba la transferencia enviaba los fondos al atacante.
Esta forma de robo de criptomonedas mediante malware no requiere acceso al wallet de la víctima: modifica el destino antes de que la transacción salga.
El script también capturaba números de tarjetas de pago, fechas de caducidad y códigos de seguridad introducidos en las páginas. Además, podía recopilar cookies, direcciones web y capturas de pantalla, y distribuir exploits contra iPhone y iPad antiguos. Helme identificó las cargas útiles secundarias como los exploit kits Coruna y DarkSword.
El JavaScript inyectado cargaba un script malicioso adicional, llamado track.js. En algunas versiones, su dirección estaba codificada. Helme también encontró una variante con una carga útil incorporada, capaz de activarse si el script remoto era bloqueado.
Optimizely cierra la brecha en el registro
Optimizely explicó que una parte no autorizada aprovechó el flujo de registro de cuentas de Experimentation para introducir JavaScript malicioso en los proyectos de los clientes. Ese punto de entrada, a nivel de proveedor, permitió que el código llegara a los sitios sin intrusiones independientes en sus servidores.
La empresa bloqueó la vía vulnerable, aplicó una corrección y eliminó el código inyectado. Después cerró las sesiones activas, revocó los tokens, restableció el acceso de las cuentas afectadas y bloqueó la distribución del código mediante Cloudflare. Todos los clientes implicados fueron avisados.
Las comprobaciones de Helme muestran que la limpieza está en curso. A las 21:52 UTC del 16 de noviembre, solo uno de los 188 scripts comprometidos seguía conteniendo código malicioso.
Salesforce declaró que está investigando los cambios y, de forma preventiva, verificando que los scripts de Optimizely estén desactivados en las instancias de previsualización y producción.
Los wallets afectados y el contexto de seguridad
Para la noche del 16 de noviembre, los wallets vinculados al ataque habían recibido alrededor de 7.040 dólares, en su mayoría en Bitcoin, según Report URI. No se trata de pérdidas confirmadas: la investigación de Helme encontró wallets con movimientos anteriores al ataque.
El episodio no parece aislado. Hudson Rock, que supervisa los malware infostealer, encontró código similar en otros tres servicios web, con una primera ola iniciada el 13 de noviembre. En el caso de Optimizely, la primera inyección observada por Helme se remonta a las primeras horas del 16 de noviembre.
Las empresas que han reconstruido el ataque no lo han vinculado a herramientas de inteligencia artificial. Optimizely lo atribuye a la vulnerabilidad en el procedimiento de registro.
El caso llega tras meses de temores sobre ataques asistidos por IA. Anthropic había lanzado Claude Mythos Preview solo a un grupo reducido de organizaciones de confianza, debido a su capacidad para encontrar fallos en el software. El 16 de noviembre, el equipo de threat intelligence de Google informó de que las divulgaciones mensuales de vulnerabilidades se han aproximadamente duplicado entre enero y julio.
Contenido realizado con la asistencia de inteligencia artificial y con revisión editorial humana.